Listeners:
Top listeners:
-
 play_arrow
LIVE CLUB FM SHQIPËRI
-
 play_arrow
LIVE CLUB FM KOSOVË KOSOVË
-
 play_arrow
LIVE RADIO SHQIP DËGJO SHQIP
-
 play_arrow
LIVE SHQIP POPULLORE Vëtëm Këngë Popullore
-
 play_arrow
LIVE CLUB BAR
-
 play_arrow
LIVE CLUB BAR BIT
radioKape radion!


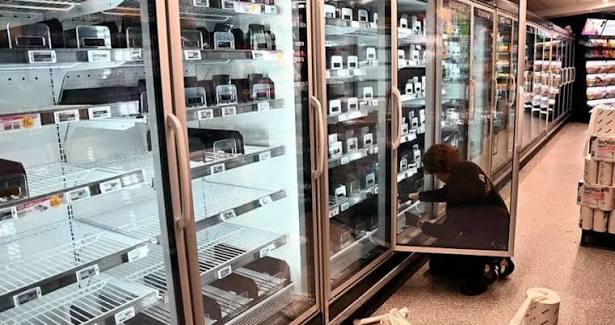
Autoritetet e Mbretërisë së Bashkuar dhe ekspertët e sigurisë kibernetike kryen një operacion sekret për të mbrojtur dhjetëra mijëra frigoriferë dhe ngrirës komercialë nga sulmet e mundshme kibernetike, raporton BBC.
Operacioni pasoi zbulimin e dobësive të sigurisë në sistemet e kontrollit të ftohjes që mund të kishin lejuar hakerat të manipulonin temperaturat dhe të prishnin sasi të mëdha ushqimi, sipas raportit.
Hakerët etikë nga “Omega Solutions” identifikuan dobësitë në fund të tetorit, ndërsa kompania e sigurisë kibernetike “Pen Test Partners” ndihmoi në verifikimin e rreziqeve dhe paralajmërimin e autoriteteve.
Mijëra pajisje u shkëputën nga interneti, si në distancë ose edhe manualisht. Disa biznese hoqën gjithashtu kabllot e internetit dhe udhëzuan punonjësit që të monitorojnë manualisht temperaturat e ftohjes.
Një punëtor në një zinxhir të madh supermarketesh e përshkroi operacionin si “një garë kundër kohës”.
Punëtori paralajmëroi se një sulm i suksesshëm kibernetik mund të kishte shkaktuar ndërprerje serioze të biznesit dhe probleme të zinxhirit të furnizimit.
Në tetor, qindra supermarkete dhe vende të përpunimit të ushqimit në Francë u prekën nga sulmet kibernetike. Incidente të tjera kishin në shënjestër bizneset në shtatë vende evropiane në nëntor.
Prodhuesi kundërshton ashpërsinë e dobësive
Resource Data Management (RDM), prodhuesi britanik i kontrollorëve të ftohjes, kundërshtoi ashpërsinë e dobësive të identifikuara.
Kompania argumentoi se shfrytëzimi i tyre do të kërkonte akses fizik në hardware. Megjithatë, RDM tha se ka lëshuar (paketa) përditësimi fillestare të sigurisë dhe ka kontaktuar klientët me rekomandime për të përmirësuar mbrojtjen.
Prodhuesi tha gjithashtu se nuk ka prova të aktivitetit keqdashës që prek kontrollorët e tij. RDM shtoi se ka vazhduar punën me NCSC dhe autoritetet e tjera për të monitoruar situatën.
Lajmet e fundit
Trump pas takimit me Putin: Ai dëshiron që lufta në Ukrainë të përfundojë me mjete diplomatike
“Shqipëria përmes syve të Bajronit”, Ansambli i Këngëve dhe Valleve Popullore performon për herë të parë në Skoci
Analistët: Takimi i Shenzenit nuk ishte “Jalta e re”
Gjermania akuzon Rusinë për provokim të qëllimshëm në Poloni
Demokratët në SHBA nisin hetimet ndaj Nvidia-s
Me te shikuarat
Post comments (0)